
PSC-SEG
SUA SEGURADORA PREPARADA PARA
AS EXIGÊNCIAS DA SUSEP/CNSP
| Norma | Já atende | Reforços do PSC-Seg |
|---|---|---|
| CNSP 416/2021 | Controles, riscos e governança | Integração formal à Gestão de Riscos |
| CNSP 491/2026 | Política, incidentes e vulnerabilidades | Critérios formais e comunicação à SUSEP |
| CNSP 492/2026 | Gestão de terceiros | Diretrizes na política e plano de substituição |
| Circular 638/2021 | Controles mínimos | Capacitação contínua |
| Circular 700/2024 | Plano de Continuidade de Negócios | Cenários de comprometimento de dados |
As exigências da CNSP e SUSEP já estão em vigor,
Decisões estatutárias podem responder na pessoa física.
As normas da SUSEP e do CNSP já são fiscalizáveis, e a ausência de controles pode ampliar a exposição da seguradora e de seus administradores.
Falha de controle gera prejuízo
A ausência dos controles exigidos pela regulamentação pode causar perdas à seguradora.
Responsabilidade Civil
Administradores e conselheiros respondem pessoalmente por omissão ou negligência.
REFORÇOS DO PSC-SEG
Escudo documental
O PSC-Seg registra as evidências de diligência e boa-fé na condução da companhia.
Patrimônio pessoal protegido
Protege o patrimônio dos gestores, e não apenas o patrimônio da empresa.
SUSEP e CNSP seguem as bases da grandes normas
A regulação reorganiza o que os frameworks de mercado já consolidaram. Quem adota os padrões, atende a norma.
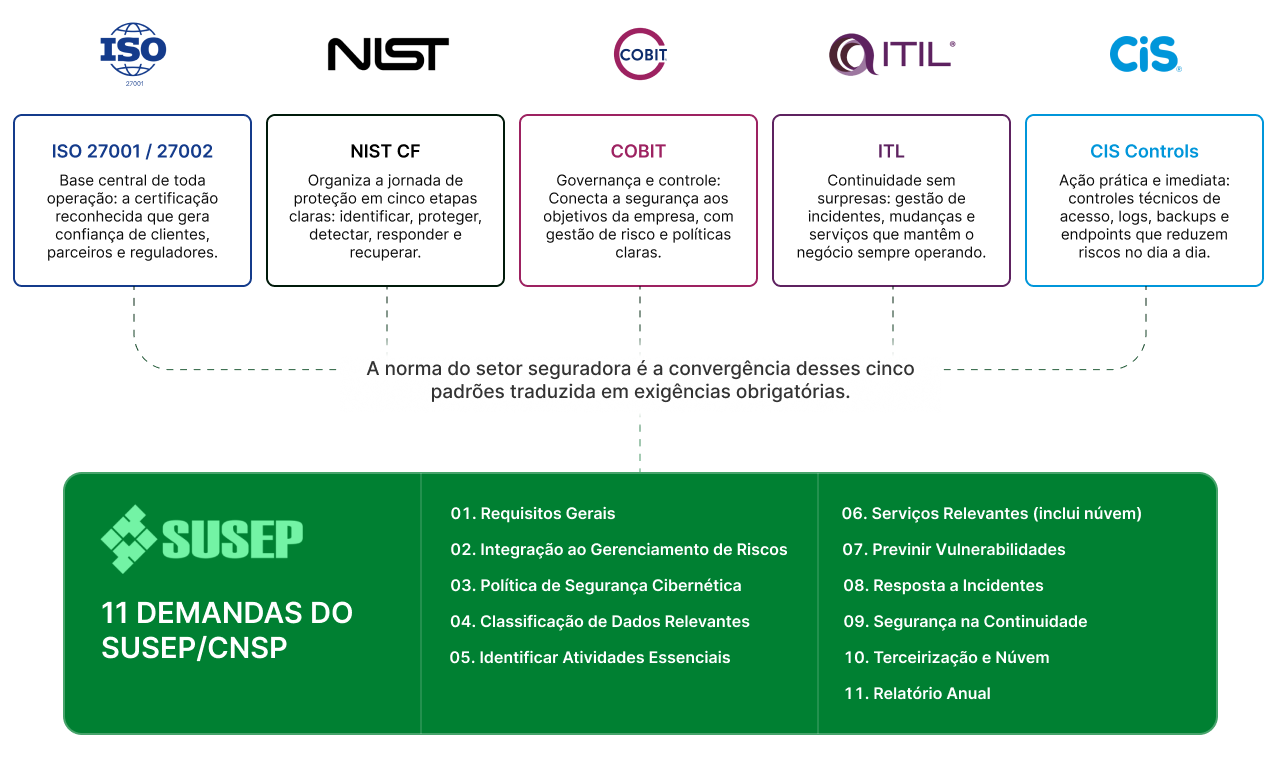
Nada do que ela pede está fora do que é prática consagrada de mercado.
Seguradoras precisam de um DRP robusto, testado e auditável.
Dentro das exigências da SUSEP/CNSP, a recuperação precisa estar estruturada e auditável.
O que é o PSC-SEG Istmo?
Uma avaliação 100% independente que identifica gaps reais, organiza evidências e orienta a adequação da seguradora para auditorias e fiscalizações.
O PSC-SEG é um programa completo de segurança cibernética, governança, continuidade e conformidade regulatória para para seguradoras pequenas e médias, novas ou já atuantes.
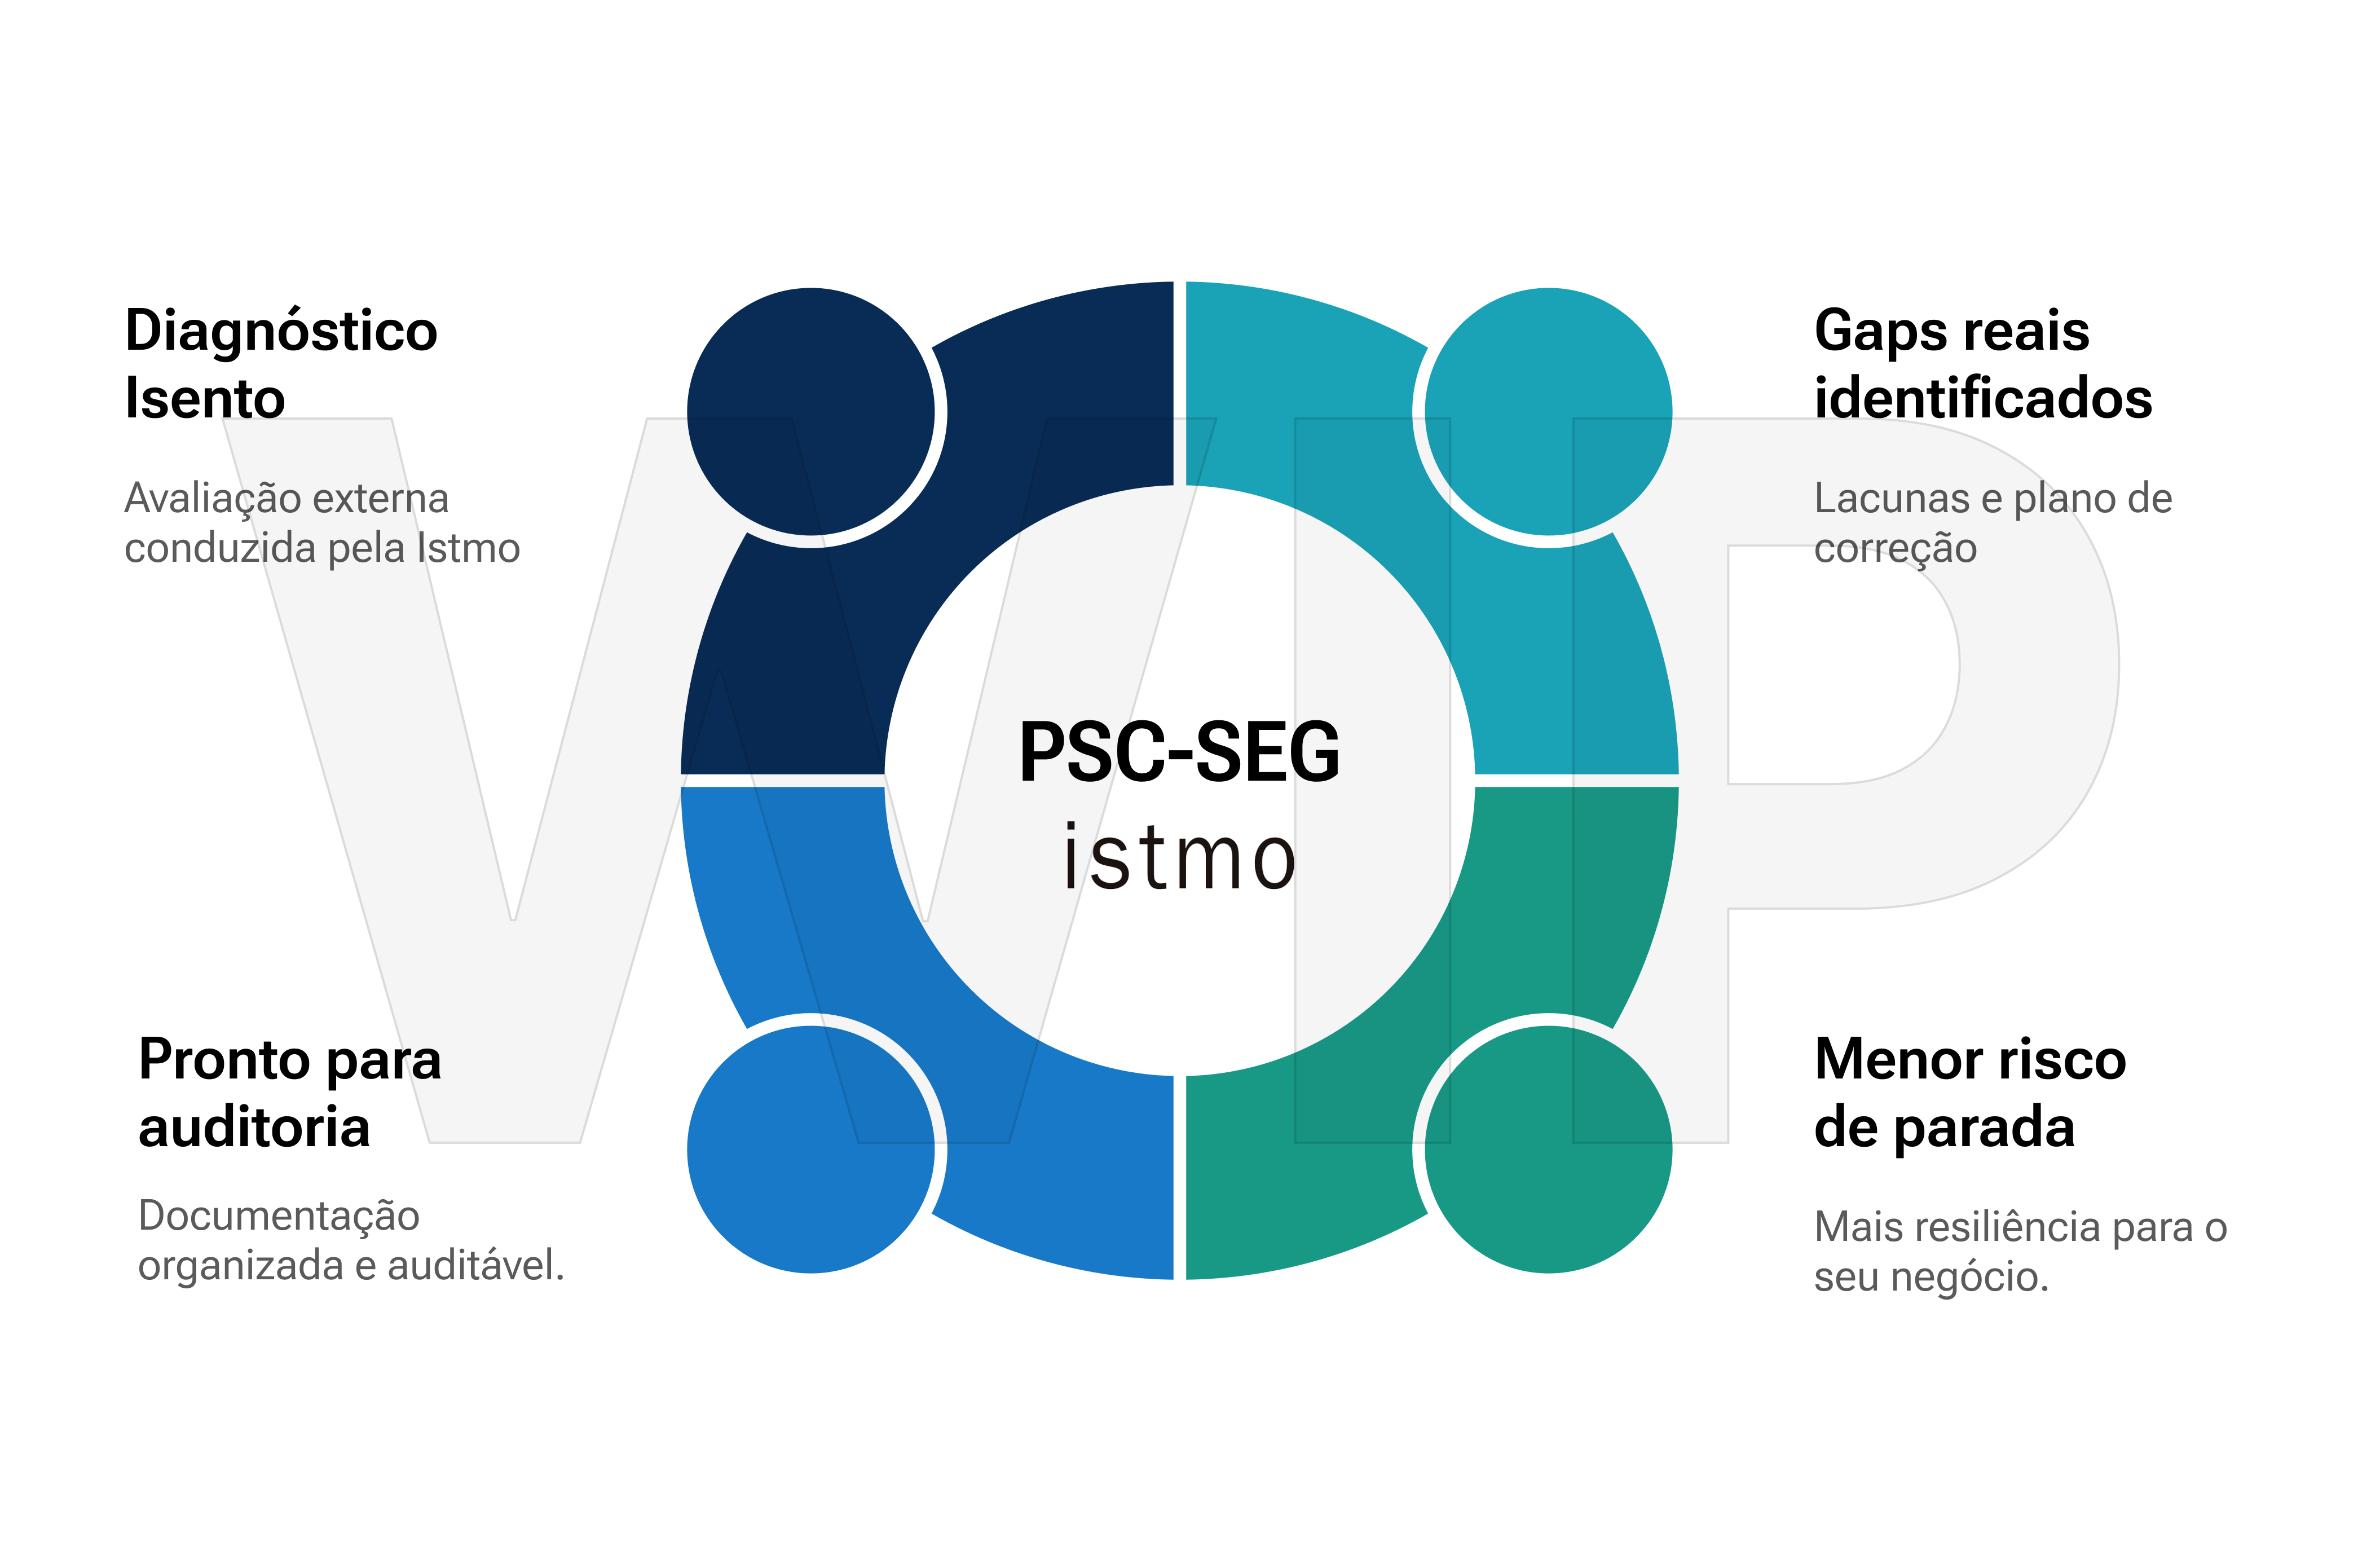
7 eixos para uma estrutura de segurança completa
Direção formal para segurança e gestão de riscos.
Estrutura a política de segurança de forma alinhada ao SCI/EGR, conectando governança, controles e gestão de riscos dentro da seguradora.
O que este eixo contempla
- Política alinhada ao SCI/EGR
- Integração formal à Gestão de Riscos
- Diretrizes de governança para segurança cibernética
Visibilidade sobre o que é essencial ao negócio.
Mapeia ativos, dados e serviços críticos para identificar o que precisa de maior proteção e quais elementos sustentam as atividades essenciais da seguradora.
O que este eixo contempla
- Mapeamento de ativos e serviços críticos
- Classificação de dados relevantes
- Identificação de atividades e serviços essenciais, incluindo nuvem
Controles aplicados à proteção da operação.
Organiza os controles técnicos e operacionais necessários para reduzir exposição e proteger ambientes, acessos, dados e infraestrutura.
O que este eixo contempla
- Controles de acesso
- Criptografia e proteção de dados
- Backups e redes
- Controles mínimos de segurança exigidos pela regulamentação
Prevenção e resposta com critérios formais.
Estrutura a gestão contínua de vulnerabilidades e a resposta a incidentes, com processos claros para tratamento e comunicação quando necessária.
O que este eixo contempla
- Prevenção e tratamento de vulnerabilidades
- Resposta estruturada a incidentes
- Critérios formais para comunicação à SUSEP
Recuperação preparada, testada e auditável.
Estrutura a continuidade e a recuperação da operação com DRP, RTO e RPO definidos, cenários de comprometimento de dados e testes reais de recuperação.
O que este eixo contempla
- DRP e Plano de Continuidade de Negócios (PCN)
- RTO e RPO validados
- Testes periódicos de recuperação
- Cenários de comprometimento de dados
Terceiros e nuvem sob critérios de segurança.
Aplica controles à contratação e ao acompanhamento de fornecedores e serviços em nuvem, reduzindo riscos associados a dependências externas.
O que este eixo contempla
- Due diligence de fornecedores
- Diretrizes de segurança em contratos
- Monitoramento de terceiros e serviços em nuvem
- Plano de substituição quando aplicável
Segurança sustentada por capacitação e acompanhamento.
Fortalece a cultura de segurança com capacitação contínua e consolida as informações necessárias para acompanhamento e prestação de contas anual.
O que este eixo contempla
- Capacitação contínua das equipes
- Cultura de segurança cibernética
- Relatório anual
- Organização das evidências de evolução e conformidade
PSC-Seg em três etapas modulares
Suporte
Sustentação
Cibernética
REGULATÓRIO GAPS
- Questionário prévio
- Organização de evidências
- Relatório de GAPS - SUSEP/CNSP
APROFUNDAMENTO
- Relatório de riscos
- Testes de intrusão
- Avaliação de DRP (RPO/RTO)
- Plano de Continuidade de Negócios (PCN)
CONTRATO MENSAL
- Melhoria contínua
- Suporte à implantação
- Limite mensal de horas
- SLA para emergências
- Revisão anual
- Testes periódicos de recuperação